Internacional
Vulnerabilidad cibernética descubierta en redes utilizadas por naves espaciales, aeronaves y sistemas de generación de energía
Redacción MX Político.- Investigadores de la Universidad de Michigan y la NASA expusieron una importante vulnerabilidad en una tecnología de red ampliamente utilizada en infraestructuras críticas como naves espaciales, aeronaves, sistemas de generación de energía y sistemas de control industrial.
Va tras un protocolo de red y un sistema de hardware llamado ethernet activado por tiempo, o TTE, que reduce en gran medida los costos en entornos de alto riesgo al permitir dispositivos de misión crítica (como controles de vuelo y sistemas de soporte vital) y dispositivos menos importantes (como WiFi de pasajeros). o recopilación de datos) para coexistir en el mismo hardware de red. Esta combinación de dispositivos en una sola red surgió como parte de un impulso de muchas industrias para reducir los costos de la red y aumentar la eficiencia.
Esa coexistencia se ha considerado segura durante más de una década, basada en un diseño que evitaba que los dos tipos de tráfico de red interfirieran entre sí. El ataque del equipo, llamado PCspooF, fue el primero de su tipo en romper este aislamiento.
En una demostración convincente, el equipo utilizó hardware real de la NASA para recrear una prueba de redirección de asteroides planificada. La configuración experimental controlaba una cápsula tripulada simulada, específicamente en el punto de la misión cuando la cápsula se preparaba para acoplarse con una nave espacial robótica.
“Queríamos determinar cuál sería el impacto en un sistema real”, dijo Baris Kasikci, Profesor Asistente de Desarrollo de la Facultad de Ciencias de la Computación e Ingeniería de Morris Wellman. “Si alguien ejecutara este ataque en una misión espacial real, ¿cuál sería el daño?”
Con un pequeño dispositivo malicioso, el equipo pudo introducir sin problemas mensajes perturbadores en el sistema, creando un efecto en cascada que terminó con la cápsula desviándose de su curso y perdiendo su base por completo.
Así es como funciona: el ataque emula los conmutadores de red, que son controladores de tráfico de alto riesgo en las redes TTE, mediante el envío de mensajes de sincronización falsos. Estos mensajes normalmente están destinados a mantener los dispositivos de red funcionando en un horario compartido, lo que permite que los dispositivos más importantes se comuniquen rápidamente.
El cargo Vulnerabilidad cibernética descubierta en redes utilizadas por naves espaciales, aeronaves y sistemas de generación de energía apareció primero en Noticias MX Político.
También te puede interesar
Internacional
Sin Lula ni Sheinbaum, Sánchez será el referente de izquierda ante Milei en Madrid
La Cumbre Iberoamericana de Madrid reunirá a 10 representantes al máximo nivel; las ausencias de Lula, Sheinbaum y Delcy Rodríguez reducen la…
Leer más →
Internacional
Trump denuncia presunto fraude electoral en Alaska antes de que abran las urnas
Donald Trump acusó una presunta maniobra electoral por la candidatura independiente de Daniel J. Sullivan Jr., cuyo nombre, afirmó, podría confundir a…
Leer más →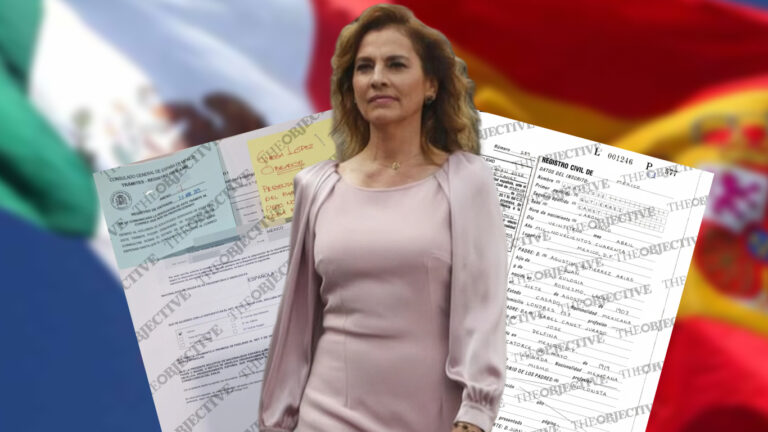
Internacional
The Objective señala presunto trato preferente a Beatriz Gutiérrez Müller en trámite de nacionalidad española
Una investigación de The Objective sostiene que funcionarios consulares habrían obtenido documentos para el expediente de nacionalidad española de Beatriz Gutiérrez Müller.
Leer más →
Internacional
Elección de medio mandato pone a prueba el poder de Trump y el control del Congreso
Donald Trump enfrenta una elección de medio mandato en la que los demócratas buscan recuperar la Cámara de Representantes y requieren cuatro…
Leer más →