Columna de opinión
El robo de cuentas: la puerta de entrada favorita de los ciberdelincuentes
Enaela García
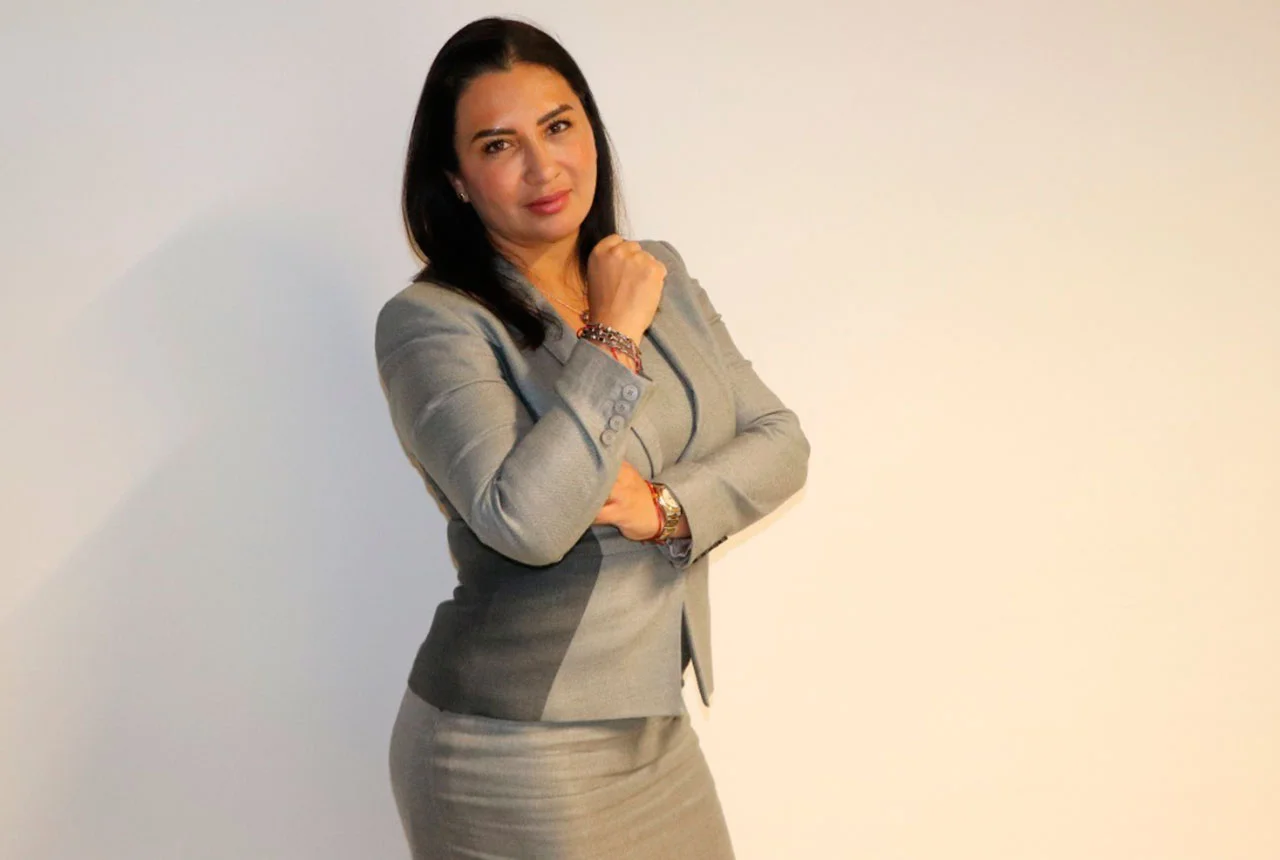
Enaela García CEO de CYCSAS
Cuando se habla de ciberataques, de inmediato vienen a la mente hackers capaces de vulnerar complejos sistemas informáticos mediante sofisticadas herramientas tecnológicas. No obstante, la realidad actual es distinta: para muchos ciberdelincuentes resulta más sencillo y rentable robar una cuenta de usuario que explotar una vulnerabilidad avanzada.
El acceso a credenciales legítimas se ha convertido en uno de los principales métodos para comprometer organizaciones, instituciones públicas y usuarios particulares. Contraseñas débiles, reutilizadas en múltiples servicios u obtenidas mediante engaños, permiten a los atacantes ingresar a sistemas sin necesidad de desarrollar complejos códigos maliciosos. Desde la perspectiva del delincuente, acceder con una cuenta válida, equivale a entrar por la puerta principal utilizando una llave auténtica.
Las técnicas utilizadas para obtener estas credenciales son cada vez más sofisticadas. Los correos electrónicos fraudulentos, conocidos como phishing, continúan siendo una amenaza constante, pero ahora se suman herramientas de inteligencia artificial capaces de generar mensajes, llamadas o incluso videos falsos con un alto grado de credibilidad. Esto incrementa significativamente las probabilidades de que una persona entregue voluntariamente información sensible.
Las consecuencias pueden ser graves. Una sola cuenta comprometida puede facilitar el robo de datos personales, la afectación de servicios esenciales, el fraude financiero o la propagación de ataques dentro de una organización. En muchos casos, los delincuentes permanecen semanas o meses dentro de los sistemas sin ser detectados, aprovechando los permisos de usuarios legítimos para ampliar su acceso.
Frente a este escenario, la ciberseguridad ya no puede centrarse únicamente en la protección de equipos y redes. La identidad digital se ha convertido en el nuevo perímetro de defensa. Implementar autenticación multifactor, establecer políticas robustas de contraseñas y capacitar permanentemente a los usuarios; son medidas fundamentales para reducir riesgos.
La tecnología seguirá evolucionando, pero también lo harán las amenazas. Por lo que, proteger nuestras cuentas digitales debe considerarse una prioridad estratégica. En el actual entorno digital, la seguridad ya no depende únicamente de mantener fuera a los atacantes, sino de garantizar que quienes ingresan sean realmente quienes dicen ser.
enaela.garcia@cycsas.com.mx
contacto@cycsas.com.mx
Más columnas de Enaela García
Enaela García
Cuando el ciberataque descongela millones
Enaela García CEO de CYCSAS La ciberseguridad dejó de ser un asunto exclusivo de las áreas de TI –tecnologías de la…
Leer columna →
Enaela García
La IA no firma acuerdos de confidencialidad
Enaela García CEO de CYCSAS La IA –inteligencia artificial– agiliza el trabajo, pero compartir contratos y datos de clientes sin controles…
Leer columna →
Enaela García
Porqué es clave contestar llamadas de números desconocidos
Enaela García CEO de CYCSAS Contestar llamadas en el móvil de números desconocidos puede ser un riesgo, pero también una oportunidad…
Leer columna →
Enaela García
La IA ya toma decisiones en el centro de operaciones de las empresas
Enaela García CEO de CYCSAS La IA (inteligencia artificial) ya no es un proyecto a futuro dentro de las empresas: está…
Leer columna →